EU Cyber Resilience Act: Das bedeutet die neue Meldepflicht für Smart Home Geräte
Der EU Cyber Resilience Act (CRA) bringt 2026 neue Sicherheitsvorschriften für Smart Home Geräte. Erfahre, was die Meldepflicht für Hersteller bedeutet und wie du als Nutzer von den strengeren Regeln für Cybersicherheit profitierst. Dein Smart Home wird sicherer, aber auch transparenter.
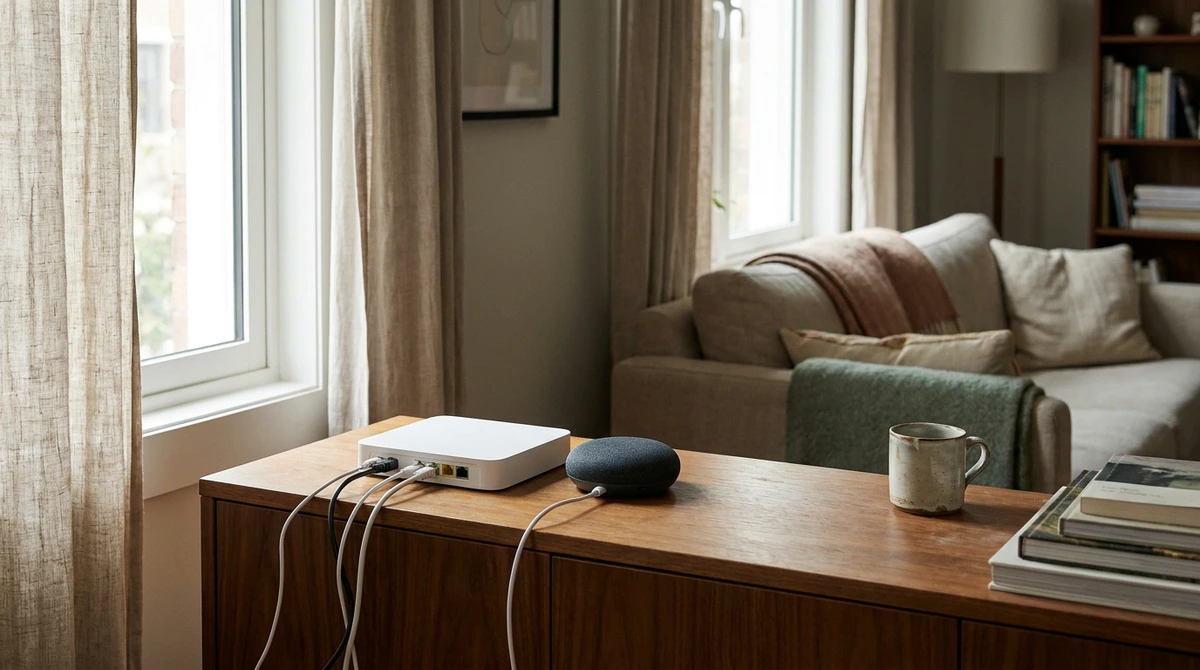
Dein Smart Home wird sicherer – aber auch anspruchsvoller. Ab 2026 greift der EU Cyber Resilience Act (CRA), eine neue Verordnung, die Herstellern von vernetzten Produkten deutlich strengere Regeln auferlegt. Das betrifft auch deine Smart Home Geräte, die künftig nicht nur sicherer, sondern auch konformer sein müssen. Für dich als Nutzer bedeutet das mehr Schutz vor Cyberangriffen, aber auch ein Blick auf die Herkunft und Updates deiner Geräte.
Was sich 2026 geändert hat
Mit dem Inkrafttreten des EU Cyber Resilience Act im Jahr 2026 verschiebt sich die Verantwortung für die Cybersicherheit stark in Richtung der Hersteller. Produkte wie smarte Thermostate, smarte Türschlösser und Überwachungskameras müssen von Grund auf sicher entwickelt werden und über ihren gesamten Lebenszyklus hinweg Updates erhalten. Ein wichtiger Trend ist auch die stärkere Transparenz: Hersteller müssen Sicherheitslücken melden und Nutzer über Risiken aufklären. Dies stärkt das Vertrauen in vernetzte Produkte und macht die Nutzung von Smart Speakern und Displays oder smarten Lampen sicherer denn je.
Aktuelle Regeln & Vorschriften
Der EU Cyber Resilience Act (CRA) schafft einen EU-weiten Rahmen für die Cybersicherheit digitaler Produkte und der dazugehörigen Dienste. Hier sind die wichtigsten Punkte im Überblick:
- Sicherheitsanforderungen für Hersteller: Produkte mit digitalen Elementen, darunter auch die meisten Smart Home Geräte, müssen bereits in der Entwicklungsphase hohe Sicherheitsstandards erfüllen. Dazu gehören Schutz vor unbefugtem Zugriff, Datensicherheit und die Integrität der Software.
- Meldepflicht für Sicherheitsvorfälle: Hersteller sind verpflichtet, schwerwiegende Sicherheitsvorfälle und aktiv ausgenutzte Schwachstellen innerhalb von 24 Stunden nach Kenntnisnahme an die zuständigen Behörden zu melden.
- Sicherheits-Updates über die Lebensdauer: Es muss eine Verpflichtung zu regelmäßigen und zeitnahen Sicherheitsupdates über die voraussichtliche Lebensdauer des Produkts oder einen Mindestzeitraum von fünf Jahren bestehen. Dies ist besonders relevant für Geräte wie Saugroboter oder Video-Türklingeln, die oft über Jahre hinweg genutzt werden.
- Konformitätsbewertung: Produkte müssen vor dem Inverkehrbringen eine Konformitätsbewertung durchlaufen, um die Einhaltung der CRA-Anforderungen nachzuweisen. Dies kann durch eine Selbsterklärung des Herstellers oder in bestimmten Fällen durch eine unabhängige Prüfstelle erfolgen.
- Informationspflichten für Nutzer: Hersteller müssen klare und verständliche Informationen über die Cybersicherheit ihrer Produkte, die Dauer der Update-Unterstützung und gemeldete Sicherheitslücken bereitstellen.
- Marktüberwachung: Nationale Marktüberwachungsbehörden sind für die Durchsetzung des CRA zuständig und können Produkte vom Markt nehmen, die den Anforderungen nicht genügen.
Checkliste: Bist du regelkonform?
Auch wenn der CRA primär Hersteller in die Pflicht nimmt, gibt es Punkte, auf die du als Smart Home-Nutzer achten solltest, um deine Geräte sicher zu halten und von den neuen Regeln zu profitieren.
- Kaufst du Smart Home Geräte von vertrauenswürdigen Herstellern?
- Ja/Nein (Achte auf bekannte Marken wie Bosch, Philips Hue, Tado oder Homematic IP, die den EU-Richtlinien entsprechen.)
- Prüfst du vor dem Kauf die Informationen des Herstellers zur Update-Garantie?
- Ja/Nein (Informiere dich, wie lange Sicherheitsupdates gewährleistet sind.)
- Installierst du zeitnah alle angebotenen Sicherheits-Updates für deine Geräte?
- Ja/Nein (Updates sind entscheidend für die Sicherheit deiner Smart Home-Installation.)
- Verwendest du sichere Passwörter und aktivierst, wenn möglich, die Zwei-Faktor-Authentifizierung?
- Ja/Nein (Dies ist deine primäre Verteidigungslinie gegen unbefugten Zugriff.)
- Hast du überflüssige Funktionen oder Dienste auf deinen Smart Home Geräten deaktiviert?
- Ja/Nein (Weniger Angriffsfläche bedeutet mehr Sicherheit.)
- Informierst du dich über mögliche Sicherheitswarnungen oder Rückrufe zu deinen Geräten?
- Ja/Nein (Bleibe auf dem Laufenden über offizielle Herstellerkanäle oder Sicherheitsportale.)
- Hast du deine Smart Home Zentrale und dein Netzwerk ausreichend geschützt (z.B. Firewall)?
- Ja/Nein (Eine sichere Netzwerkinfrastruktur ist die Basis für ein sicheres Smart Home.)
Konsequenzen bei Verstößen
Die Nichteinhaltung des EU Cyber Resilience Act kann für Hersteller und Importeure gravierende Folgen haben. Während Verbraucher nicht direkt mit Bußgeldern belegt werden, profitieren sie indirekt von den Sanktionen, da diese die Hersteller zu mehr Sorgfalt anhalten.
- Hohe Bußgelder für Hersteller: Bei schwerwiegenden Verstößen können Bußgelder von bis zu 15 Millionen Euro oder 2,5 % des weltweiten Jahresumsatzes verhängt werden, je nachdem, welcher Betrag höher ist. Dies betrifft beispielsweise das Nichtmelden von Schwachstellen oder das Fehlen angemessener Sicherheitsupdates für Produkte wie Smartwatches oder smarte Türschlösser.
- Rückruf von Produkten: Nicht-konforme Produkte können vom Markt genommen oder zurückgerufen werden müssen, was zu erheblichen finanziellen Verlusten und Reputationsschäden für die betroffenen Unternehmen führen kann.
- Schadensersatzansprüche: Wenn durch Sicherheitsmängel verursachte Schäden entstehen, können Nutzer möglicherweise Schadensersatzansprüche gegen den Hersteller geltend machen.
- Reputationsverlust: Unternehmen, die wiederholt gegen den CRA verstoßen oder schwere Sicherheitslücken aufweisen, riskieren einen massiven Vertrauensverlust bei den Verbrauchern, was sich langfristig auf den Verkauf ihrer Produkte auswirkt.
- Einfuhrverbote: Produkte aus Nicht-EU-Ländern, die den CRA-Anforderungen nicht entsprechen, können am Import in die EU gehindert werden.
Häufige Fragen
Was genau ist der EU Cyber Resilience Act (CRA)?Der EU Cyber Resilience Act (CRA) ist eine EU-Verordnung, die Cybersicherheitsanforderungen für Hard- und Softwareprodukte mit digitalen Elementen festlegt, bevor sie in der EU in Verkehr gebracht werden dürfen. Ziel ist es, die Sicherheit dieser Produkte über ihren gesamten Lebenszyklus hinweg zu verbessern und Verbraucher besser zu schützen.
Welche Smart Home Geräte sind vom CRA betroffen?Grundsätzlich alle Smart Home Geräte, die über digitale Schnittstellen verfügen und potenziell mit dem Internet oder anderen Geräten kommunizieren können. Dazu gehören beispielsweise smarte Thermostate, Überwachungskameras, smarte Lampen, Smart Home Zentralen, smarte Türschlösser und sogar Saugroboter mit App-Anbindung.
Muss ich als privater Nutzer etwas tun?Direkt musst du keine Meldepflichten erfüllen. Es ist jedoch essenziell, dass du Sicherheitsupdates zeitnah installierst, sichere Passwörter verwendest und Produkte von vertrauenswürdigen Herstellern wählst, die den CRA-Anforderungen entsprechen. Der Act erhöht deine Sicherheit, erfordert aber auch dein bewusstes Handeln als Nutzer.
Was passiert, wenn ein Hersteller den CRA nicht einhält?Hersteller, die gegen den CRA verstoßen, können mit hohen Bußgeldern, Produkt-Rückrufen oder Einfuhrverboten belegt werden. Dies soll sicherstellen, dass nur Produkte mit einem angemessenen Cybersicherheitsniveau auf den EU-Markt gelangen.
Ab wann gilt der EU Cyber Resilience Act?Der EU Cyber Resilience Act tritt schrittweise in Kraft. Die meisten Anforderungen, insbesondere die Meldepflichten für Schwachstellen und die Einhaltung der Sicherheitsstandards, werden ab 2026 verbindlich.
KlarerKauf Quick-Check
- Informiere dich vor dem Kauf über die Update-Garantie des Herstellers für Smart Home Geräte.
- Priorisiere Produkte von renommierten Marken, die aktiv Cybersicherheit betreiben (z.B. Eufy, Ring, Tado).
- Installiere umgehend alle verfügbaren Sicherheitsupdates für deine vernetzten Geräte.
- Verwende starke, einzigartige Passwörter und aktiviere Zwei-Faktor-Authentifizierung, wo immer möglich.
- Deaktiviere ungenutzte Funktionen oder Dienste an deinen Smart Home Geräten, um die Angriffsfläche zu minimieren.

Camilo Galviz
Redakteur & Videograph
Experte für Social Media Marketing und Videoproduktion. Bringt Tests in bewegte Bilder und verfasst fundierte Produktanalysen.
Veröffentlicht am 11. September 2026
Mehr über unser Team erfahrenWochenend-Schnäppchen
Jeden Freitag die besten Deals & Preistiefs direkt in dein Postfach.
Double-Opt-In. Jederzeit abmeldbar. Mehr in unserer Datenschutzerklärung.